martes, 19 de julio de 2011

Configuración de las reglas de filtrado

Las reglas de filtrado se basan en revisar la información que poseen los paquetes en su encabezado, lo que hace posible su desplazamiento en un proceso de IP. Esta información consiste en la dirección IP fuente, la dirección IP destino, el protocolo de encapsulado (TCP, UDP, ICMP o IP tunnel), el puerto fuente TCP/UDP, la interfaz de entrada del paquete y la interfaz de salida del paquete.

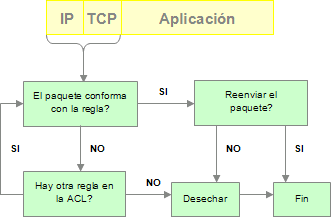
Si se encuentra la correspondencia y las reglas permiten el paso del paquete, éste será desplazado de acuerdo a la información de la tabla de filtrado, si se encuentra la correspondencia  y las reglas niegan el paso, el paquete es descartado. Si éstos no corresponden a las reglas, un parámetro configurable por incumplimiento determina descartar o desplazar el paquete.


El filtrado de paquetes utiliza la siguiente información que poseen los paquetes para definir las reglas de filtrado:
  • Dirección IP de origen
  • Dirección IP de destino
  • Puerto de Origen
  • Puerto de Destino
  • Protocolo Tipo de Paquete
Acciones sobre un paquete de red
  • Aceptar: indica que este paquete pasó el criterio de filtrado y será reenviado por parte del enrutador
  • Deneger: el paquete no cumple con el criterio de aceptación y será descartado
  • Rechazar: el paquete no cumple con el criterio de aceptación y será descartado, por lo cual se enviará un mensaje ICMP a la máquina origen informando lo ocurrido


Filtrado por Dirección

La restricción del flujo de paquetes se realiza basándose en la dirección origen y/o destino del paquete sin considerar qué protocolo está involucrado.

Filtrado por Servicio

Define reglas basadas en servicios tales como telnet, SNMP, SMTP, etc. El software de filtrado utiliza la información de los puertos, protocolo y tipo que contiene cada paquete para realizar filtrado por servicio.

Direcciones de red NAT

Introducción

Cuando las direcciones IP surgieron por primera vez, todo el mundo pensó que había de sobra para cubrir todas las necesidades. Con la llegada de Internet, y el resurgir de redes para negocios y conexiones desde casa, se vio que el número de IPs disponibles no era suficiente. Una de las soluciones que se están dando en la actualidad, es rediseñar el formato existente para permitir más direcciones, como es el caso de IPv6, pero esto llevará muchos años en implementarse ya que requiere la modificación de toda las estructura de Internet. Aquí es donde NAT entra al rescate.
 
NAT
 
NAT (Network Address Translation, Traducción de Dirección de Red) es un mecanismo utilizado por routers IP que consiste en convertir en tiempo real las direcciones utilizadas en los paquetes transportados. Permite a un único dispositivo, como un router, actuar como un agente entre Internet (red pública) y una red local (red privada).  


Tipos de NAT

  • NAT estático: una dirección IP privada tiene asignada una IP pública fija, que siempre será la misma.
  • NAT dinámico: muchas direcciones IP privadas pueden tomar una dirección IP pública, cuando un host con IP privada quiere salir a Internet, tomará una dirección IP pública si hay disponible, en caso de que no la haya habrá que esperar hasta que una asignación caduque. Las asignaciones tienen un temporizador tras el cual si no se está utilizando se elimina y la dirección IP pública asignada queda libre para otro host privado que quiera usarla.
  
  • NAT con sobrecarga: una o muchas direcciones IP privadas tienen asignada una sola dirección IP pública, cuando una dirección IP privada quiere salir a Internet, en lugar de tener una IP pública solo para ese dispositivo, se le asigna un puerto público por cada petición  de puerto privado que hay.
  • PAT: es una caracterísctica del estándar NAT, que traduce conexiones TCP y UDP hechas por un host y un puerto en una red externa a otra dirección y puerto de la red interna. Permite que una sola dirección IP sea utilizada por varias máquinas de la intranet.


Vulnerabilidades en las direcciones de red tipo NAT

El mayor riesgo que contiene las direcciones de red tipo NAT, en especial las estáticas, es el siguiente:

Si un ruteador "truena"
  • En Internet no pasa nada, existe la retransmisión
  • Con NAT, se acaba la comunicación
Los puertos estáticos para los servidores situados tras el NAT y los puertos para las aplicaciones y servicios que se ejecutan en el NAT lo hacen vulnerable a los ataques. Los puertos dinámicos no son tan vulnerables porque es difícil que un atacante adivine cuando se abrirán. Si el NAT es un equipo en lugar de un dispositivo dedicado, el equipo está expuesto a los ataques.

martes, 12 de julio de 2011

Vulnerabilidad en TCP/IP

"TCP/IP es un estándar abierto que se diseñó para comunicar los computadores militares y universitarios. Cuando TCP/IP fue creado, los ingenieros no esperaban que se convirtiera en el protocolo global de internet y un protocolo de red privada predominante. Aunque TCP/IP se creó en Estados Unidos con fines militares, no se diseñó para prevenir amenazas a la seguridad de las redes."

Se descubren diversos puntos de vulnerabilidad en SNMP, los defectos del protocolo ponen en peligro a Internet

El pasado mes de febrero CERT Coordination Center despertó la alarma advirtiendo que gran parte del equipamiento utilizado en Internet –incluidos conmutadores, routers, hubs, impresoras y sistemas operativos- pueden ser vulnerableas a ataques que utilicen SNMP (Simple Network Management Protocol, Protocolo Simple de Administración de Redes), el cuál es un estándar abierto que permite a los administradores de redes monitorizar y administrar los dispositivos conectados en red. Muchos fabricantes han desarrollado ya “parches” para resolver el problema en sus implementaciones.

Los cimientos mismos de Internet temblaron el pasado mes de febrero cuando se reveló la existencia de una media docena de puntos débiles descubiertos en la versión 1 de SNMP. Las diversas brechas en él halladas a mediados de 2001 por investigadores de la universidad finlandesa Oulu y dadas a conocer ahora por el CERT Coordination Center –encargado de emitir alertas sobre problemas de seguridad importantes– muestran claramente que SNMPv1, ampliamente utilizado por la industria en sus desarrollos, resulta susceptible de ser aprovechado para interrumpir el funcionamiento de los sistemas a través de ataques de denegación de servicio.

 
Opinión:

El único fin por el cual se implementó el modelo TCP/IP fue para comunicar diversas estaciones de trabajo sin importar la arquitectura de éstas, dejando de lado la seguridad que conlleva al formar extensas redes de comunicación entre estos equipos. Entre los 4 niveles que conforman dicho modelo, se establecen ciertos protocolos para facilitar la transmisión y recepción de la información, pero desafortunadamente, no se contemplaron en un principio ciertas medidas que aseguren eficientemente que la información sea recibida correctamente sin que haya interferencias durante el recorrido en la red. Actualmente se han encontrado puntos débiles sobre estos protocolos, en especial el SNMPv1, afectando en gran medida la correcta administración y monitorización de una red, incluidas plataformas Linux, Solaris, cortafuegos, routers, conmutadores y hubs. Pero con el avance de la tecnología, será necesario implementar un protocolo SNMPvX que cumpla con las necesidades que surjan en un futuro y tenga un soporte confiable que brinde desde una pequeña red hasta una tan extensa como la Internet.